یک نوجوان ۱۵ ساله ۱۳ رایانه ناسا را هک کرد و سپس به سراغ پنتاگون رفت
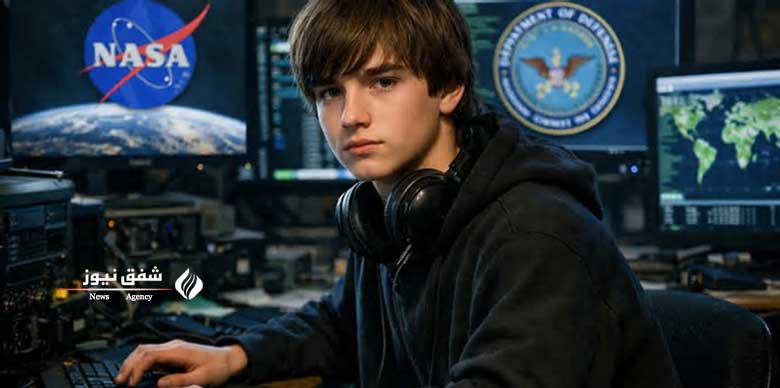
سرویس اخبار گوناگون شفق نیوز – یک هکر کامپیوتر ۱۵ ساله باعث خاموشی ۲۱ روزه کامپیوترهای ناسا که از ایستگاه فضایی بینالمللی پشتیبانی میکنند، شد و به یک سیستم کامپیوتری تسلیحاتی پنتاگون حمله کرد تا ۳۳۰۰ ایمیل را رهگیری کند، رمزهای عبور را بدزدد و مانند یک کارمند در اطراف پرسه بزند.
این پسر که در اینترنت با نام “c0mrade” شناخته میشود، در یک پرونده فدرال مهر و موم شده به جرم بزهکاری نوجوانان اعتراف کرد.
جاناتان جوزف جیمز متولد ۱۲ دسامبر ۱۹۸۳، اولین نوجوان هکر آمریکایی زندانی جرائم سایبری بود. او از اهالی جنوب فلوریدا بود که در ۱۵ سالگی اولین قانونشکنی رایانهای خود را انجام داد و ۱۶ ساله بود که حکم دادگاه برای او داده شد. جاناتان جیمز در ۱۸ می ۲۰۰۸ با اسلحه شات گان خودکشی کرد.

شش ماه زندان برای هکر ناسا
وزارت دادگستری واشنگتن در خلاصهای اعلام کرد که او اولین هکر جوانی است که به جرم جرایم کامپیوتری زندانی شده است. او شش ماه را در یک بازداشتگاه ایالتی سپری خواهد کرد. جانت رینو، دادستان کل، گفت: “ورود غیرقانونی به اموال دیگران، چه سرقت باشد و چه نفوذ کامپیوتری، یک جرم جدی است.” این پیگرد قانونی “نشان میدهد که ما نفوذ کامپیوتری را جدی میگیریم و با سازمانهای اجرای قانون خود برای مبارزه جدی با این مشکل همکاری میکنیم.” هویت پسر به دلیل نوجوان بودنش مخفی نگه داشته شد.
او اعتراف کرد که در ژوئن ۱۹۹۹ به مدت دو روز به ۱۳ کامپیوتر در مرکز پرواز فضایی مارشال در هانتسویل دسترسی پیدا کرده و نرمافزار اختصاصی ناسا به ارزش ۱.۷ میلیون دلار را که از محیط ایستگاه فضایی، از جمله دما و رطوبت پشتیبانی میکند، دانلود کرده است. ناسا با خاموش کردن کامپیوترها به مدت ۲۱ روز برای تعیین وسعت حمله با هزینه ۴۱۰۰۰ دلار نیروی کار پیمانکاری و جایگزینی تجهیزات، پاسخ داد.
در اوت و اکتبر ۱۹۹۹، c0mrade وارد شبکه کامپیوتری اداره شده توسط آژانس کاهش تهدید دفاعی شد که ماموریت آن کاهش تهدید سلاحهای هستهای، بیولوژیکی، شیمیایی، متعارف و ویژه برای ایالات متحده است.
او با نفوذ از طریق یک روتر در دالسِ ویرجینیا و ایجاد یک «درِ پشتی» (backdoor) برای دسترسی، ایمیلهای DTRA و همچنین نامهای کاربری و گذرواژههای ۱۹ تن از کارکنان از جمله ۱۰ مورد مربوط به رایانههای نظامی را رهگیری کرد.
دو هکر جوان به برخی از خارقالعادهترین پروندههای جرایم سایبری در تاریخ ایالات متحده گره خوردند. جاناتان جیمز در نوجوانی به سیستمهای ناسا و وزارت دفاع ایالات متحده نفوذ کرد، در حالی که آلبرت گونزالس بعدها به سازماندهی نقض گسترده دادههای خردهفروشی شامل شرکتهایی مانند Marshalls و Barnes & Noble کمک کرد. محققان گفتند که شبکه گونزالس دادههای مرتبط با تقریباً ۱۸۰ میلیون کارت اعتباری و نقدی را به دست آورده است، حتی زمانی که گونزالس به عنوان خبرچین برای سرویس مخفی ایالات متحده کار میکرد.